La herramienta de utilidad popular CCleaner (abreviatura de ‘Crap Cleaner’), que promete limpiar su sistema para mejorar el rendimiento, fue hackeada para distribuir malware directamente a sus usuarios, informó Cisco Talos.
La aplicación, que reúne más de dos mil millones de descargas y más de dos millones de usuarios activos según la compañía matriz Avast, fue infectada con una carga malintencionada que hizo posible descargar y ejecutar otro software sospechoso, incluyendo ransomware y keyloggers.
Mientras que el desarrollador Piriformy Avast ya han confirmado el ataque, lo bueno es que en la actualidad no hay pruebas que sugieran que la vulnerabilidad se utilizó para instalar malware adicional.
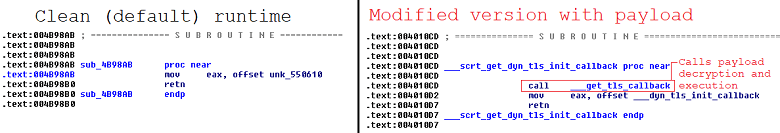
El malware también fue programado para recopilar un montón de datos de usuario, incluyendo:
- Nombre de la computadora
- Lista de software instalado, incluyendo actualizaciones de Windows
- Lista de procesos en ejecución
- Direcciones MAC de los primeros tres adaptadores de red
- Información adicional si el proceso se ejecuta con privilegios de administrador, si se trata de un sistema de 64 bits, etc.
Aunque de ninguna manera alivia el error, el autor de la aplicación dice que todos los datos robados fueron encriptados y es improbable que se acceda a ellos.
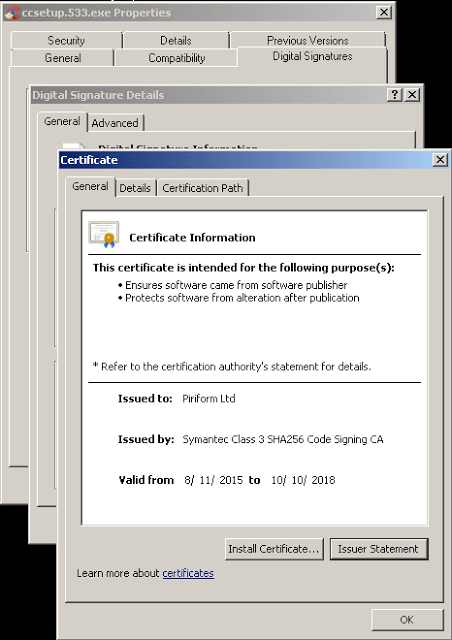
El reporte de Talos advierte que el malware se encontró en la versión 5.33 de CCleaner, que se distribuyó activamente entre el 15 de agosto y el 12 de septiembre. Lo que es particularmente es alarmante es que parece que la aplicación infectada fue firmada con un certificado válido emitido por Symantec a Piriform Avast.
Según los informes, la versión infestada de malware de CCleaner fue descargada por 2,27 millones de usuarios. Hablando con Forbes, El jefe técnico de Avast Ondrej Vlcek dijo que «2,27 millones es sin duda un gran número, por lo que no estamos minimizando de ninguna manera. Es un incidente grave. Pero sobre la base de todo el conocimiento, no creemos que haya ninguna razón para que los usuarios se asusten.
«Hasta donde sabemos, la carga útil de la segunda etapa nunca se activó … Era la preparación para algo más grande, pero se detuvo antes de que el atacante tuviera la oportunidad».
Si por casualidad eres uno de los millones de usuarios que descargaron la versión infectada 5.33, lo mejor es ir al sitio web de Piriform aquí y actualizar a la última iteración de CCleaner.
Aquellos interesados ??en detalles más técnicos pueden consultar el informe de vulnerabilidad completo de Talos aquí.