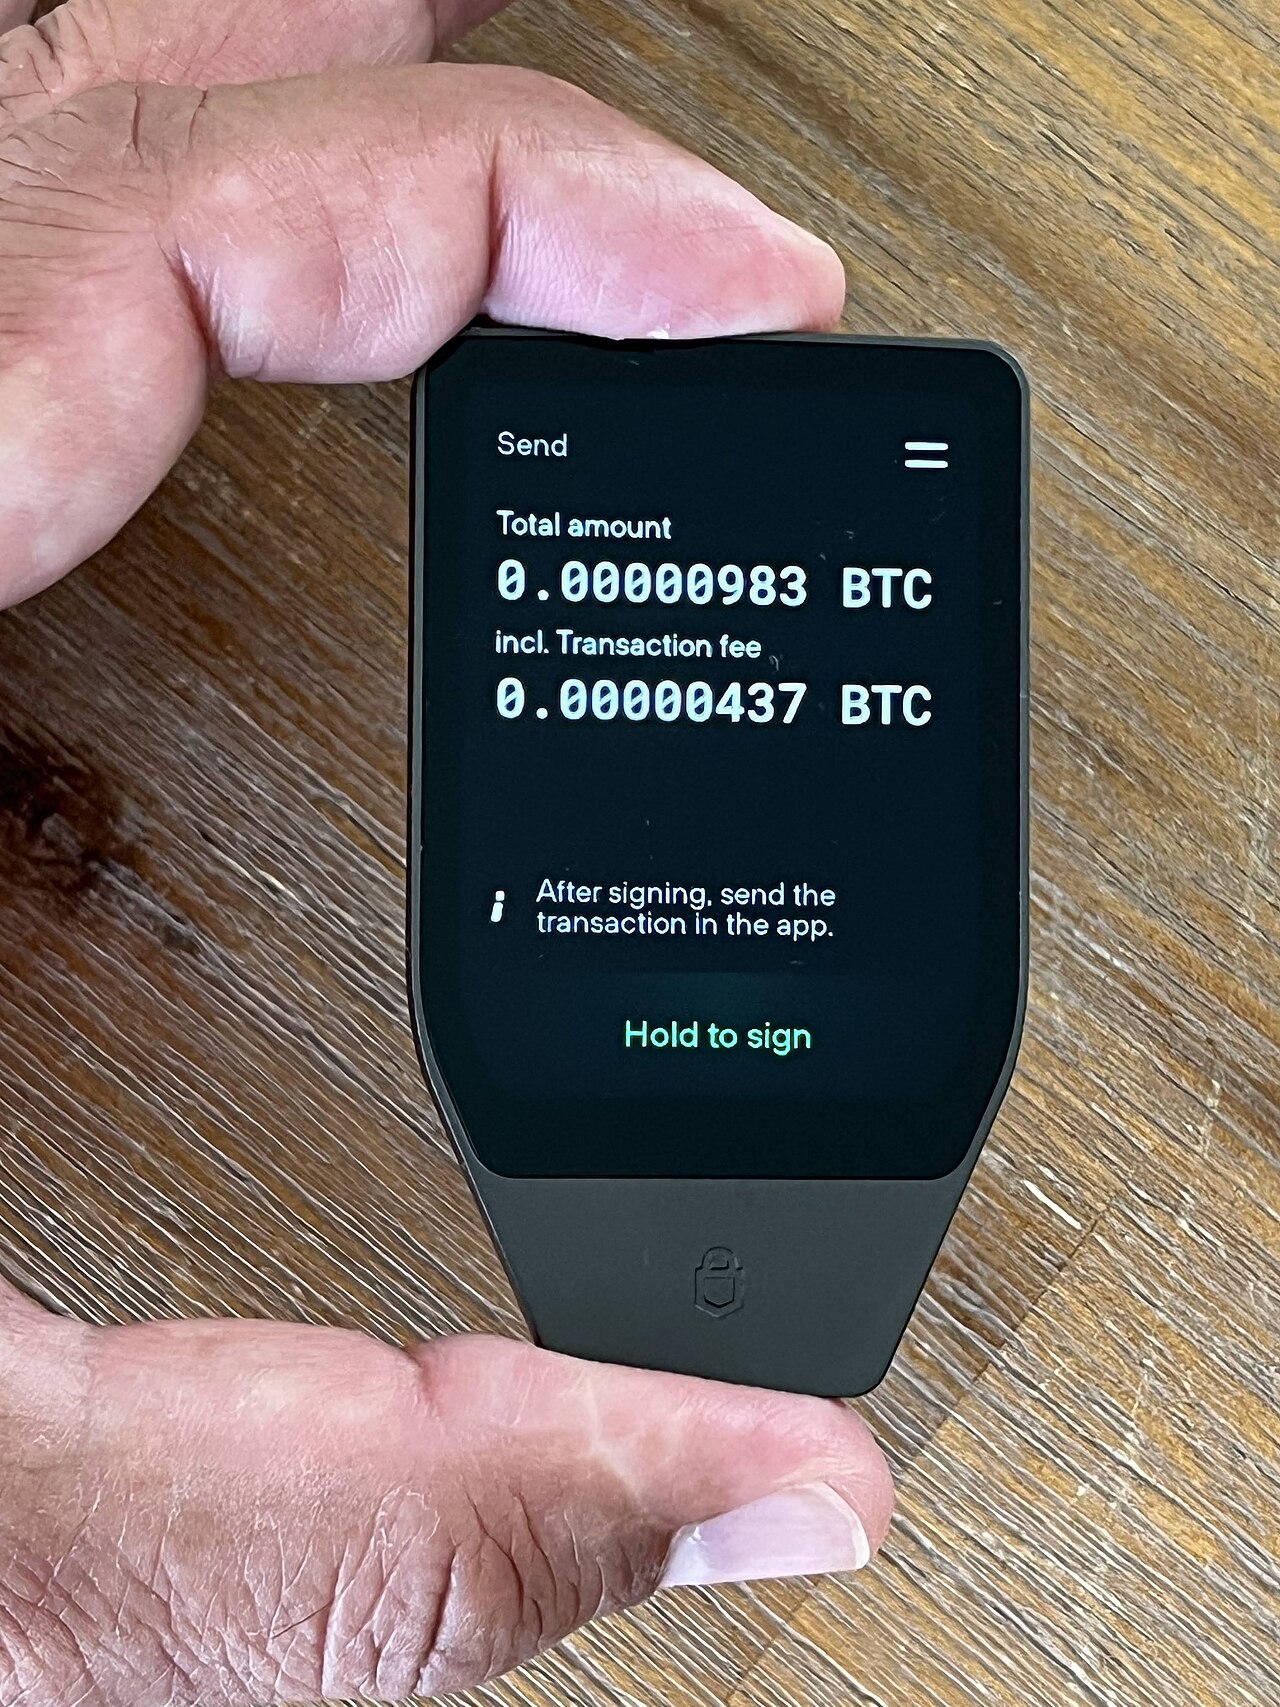
La filtración de datos Trezor no ocurrió en sus propios sistemas, sino en los de Skladon, uno de sus socios de entrega. El fabricante de billeteras de hardware informó el lunes 16 de noviembre que un atacante accedió a los sistemas de Skladon y cree que exportó información personal vinculada a unos 27.000 pedidos.
Los registros afectados corresponden a pedidos realizados entre el 9 de agosto y el 7 de noviembre de 2026. Skladon avisó a Trezor el 15 de noviembre, y la empresa lo hizo público el lunes 16. La investigación sigue abierta.
Qué datos quedaron expuestos
Según Trezor, los datos exportados incluyen nombres completos, números de teléfono, direcciones de entrega, correos electrónicos y detalles de los pedidos: fecha, producto y precio pagado. La filtración permite identificar a compradores de dispositivos para guardar criptomonedas, saber dónde viven y qué modelo compraron.
Trezor avisó por correo a los clientes afectados que pudo identificar. El incidente no se limita a un solo país, porque Skladon reparte en muchos mercados, pero los clientes de Estados Unidos no están afectados: ese socio no envía a ese país.
Lo que no se vio afectado
Trezor insistió en que sus propios sistemas no fueron comprometidos y que los dispositivos siguen seguros. Tampoco quedaron expuestas las copias de seguridad de las billeteras, los PIN ni las frases de contraseña adicionales, porque ni Trezor ni Skladon almacenan esa información.
Eso significa que la filtración, por sí sola, no permite mover los fondos de nadie. El riesgo es otro: que los datos se usen para estafas dirigidas. Trezor advirtió que algunos clientes ya reportaron llamadas fraudulentas y pidió tratar como sospechoso cualquier contacto inesperado sobre el pedido.
La tercera brecha de un socio en el año
El caso de Skladon es la tercera filtración vinculada a un socio de Trezor en 2026. En agosto, una brecha en el proveedor de envíos ShipMonk afectó a casi 14.000 clientes. En septiembre, un incidente en la plataforma Brevo expuso 347.149 correos de su lista de boletín.
El patrón deja una lección incómoda: aunque el dispositivo sea seguro, los datos de su compra pasan por varias manos. En Venezuela, Kontigo aseguró que los fondos están a salvo tras la suspensión de su aliado, otro recordatorio de que los problemas de un socio pueden golpear a los usuarios aunque la plataforma principal siga operando.
Qué cambia Trezor tras el incidente
Trezor anunció que reducirá de 90 a 45 días el tiempo que conserva los datos de los pedidos y que planea acortarlo aún más, exigiendo la misma política a sus socios de envío. También informó a la autoridad de protección de datos y sigue investigando el caso junto a Skladon.
Además, desde el 16 de noviembre ofrece la recogida anónima de pedidos en 18 países europeos, que permite comprar el dispositivo sin entregar una dirección particular. Es una respuesta directa al problema que dejó la brecha: comprar una billetera física no debería obligar a revelar dónde vive quien la compra.
Las alertas de seguridad se acumulan en el sector: hace apenas unos días, Binance alertó de un fallo de iOS que expone claves cripto en los iPhone. Quien compró un Trezor entre agosto y noviembre debe estar atento a cualquier contacto inesperado y resolver sus dudas solo por los canales oficiales de la empresa.
Lee también: Binance alerta de un fallo de iOS que expone claves cripto
Fuente: CoinMarketCap y Cointelegraph